Ante la amenaza que, según expertos, las IA rebeldes representan para la humanidad, habría cuatro formas de regulación capaces de ejercer un control sobre su desarrollo
Stephen Witt
Nueva York, domingo 20 septiembre (PR/26) — La inteligencia artificial atraviesa pasa por su mayor cambio de tendencia desde el lanzamiento de ChatGPT. Los investigadores en Silicon Valley -y en todo el mundo- están empezando a reconocer que la IA quizás ya no esté completamente bajo control humano. Enjambres de sistemas de IA están escapando de sus entornos aislados, conspirando en secreto, ocultando sus rastros, haciendo trampa en pruebas e incluso atacando otras computadoras.La IA se ha vuelto rebelde.
Necesitamos una pausa global en la investigación y el desarrollo de la IA, ahora. Muchos investigadores destacados, incluidos varios dentro de OpenAI y Anthropic, han pedido una desaceleración. Preocupaciones teóricas sobre una IA fuera de control han circulado durante décadas, pero los sucesos recientes demuestran que la amenaza es real.
El cambio de tendencia se debió a lo que los investigadores llaman el episodio Hugging Face. En julio, empleados de OpenAI realizaron una evaluación con más de 1000 IA de investigación que debían operar de forma aislada. Estas IA escaparon de sus contenedores y empezaron a comunicarse entre sí, en inglés, mediante foros de mensajes secretos. Pronto lanzaron un ciberataque contra la empresa Hugging Face, que sirve como plataforma comunitaria para desarrolladores de IA. Hugging Face denunció rápidamente el delito al FBI.
OpenAI contrató a investigadores externos de Redwood Research y de Model Evaluation and Threat Research, dos organizaciones sin fines de lucro dedicadas a la seguridad de la IA, para preparar un informe sobre el incidente. Ese informe, publicado hace dos semanas, es una de las cosas más asombrosas que he leído jamás.
Ningún ser humano les ordenó a las IA descontroladas infiltrarse en los sistemas de otra empresa. El hackeo fue deliberado, sostenido y coordinado, con 700 agentes directamente involucrados en el ataque. Las IA hicieron trampa y no alertaron a los humanos sobre sus acciones. En un momento dado, el enjambre incluso investigó formas de cubrir sus huellas. “El modelo sabía que no debía hackear a Hugging Face”, me dijo Ryan Greenblatt, uno de los autores del informe. “Sabía que lo que estaban haciendo era hacer trampa”.
A finales de la semana pasada, un segundo equipo de investigación independiente produjo evidencia de más IA rebeldes. Al hablar con especialistas sobre los enjambres de agentes, me di cuenta de que estos ya no son chatbots. “Son más bien como empleados en este punto, personas que pueden salir y hacer cosas”, dijo Ajeya Cotra, una de las autoras del informe sobre el incidente de Hugging Face. Sin intervención, la capacidad de estas IA continuará aumentando, lo que tiene a Cotra preocupada por el desempoderamiento humano y tal vez incluso por una pérdida total de control. “Es un asunto muy estresante”, me dijo. “Duermo algunas noches. No todas las noches”.
Más de 1000 empleados firmaron una carta que pide al gobierno de Estados Unidos que cree un organismo regulador internacional para la IA, incluidos los científicos principales de OpenAI y Meta AI, y Dario Amodei, el director ejecutivo de Anthropic. He cubierto Silicon Valley durante bastante tiempo, y puedo decirles esto: la existencia de esta carta es igual de asombrosa que los hackeos. Tanto Anthropic, la desarrolladora de Claude, como OpenAI, creadora de ChatGPT, están preparando ofertas públicas iniciales por billones de dólares. Aquí hay dos empresas, ambas con resultados espectaculares, que le están pidiendo -rogando, en realidad- al gobierno de Estados Unidos que, por favor, venga y las regule lo antes posible. Nunca hemos visto nada igual.
Jacob Coxon, empleado de Anthropic, anunció su renuncia y advirtió que Anthropic y OpenAI estaban jugando con vidas humanas. Evan Hubinger, el líder de ciencia de alineación de Anthropic, respondió pronto. “Jacob tiene razón en esto: de verdad creemos, con toda seriedad, que la IA podría matar a toda la humanidad!”, escribió. “Creo que la probabilidad es superior al 10 por ciento dentro de la próxima década”.
Uno de los escenarios de desastre que contemplan los especialistas en IA es que un enjambre de IA descontroladas salga de su contenedor, obtenga acceso a una instalación de investigación biológica y diseñe un supervirus que se propague sin control.
A raíz del hackeo a Hugging Face, me comuniqué con legisladores, investigadores de políticas, futuristas y científicos de la computación en busca de ideas. Presento, a partir de estas conversaciones, cuatro formas de regular la IA.
1. Apagarlo todo, ahora.
La forma obvia de evitar que la IA mate a todos es emitir una prohibición global de la investigación de la IA. El problema es que nuestra sociedad ya ha apostado más de un billón de dólares al potencial de la IA, así que una prohibición tendría efectos secundarios ruinosos. El mercado de valores, concentrado en la tecnología, probablemente se desplomaría. Los ingresos fiscales caerían en picada y muchas personas perderían sus empleos. Sería feo.
Incluso desacelerar podría ser costoso. El senador Bernie Sanders, un independiente por Vermont, y el representante Greg Casar, un demócrata por Texas, están preparando legislación que pide una pausa temporal en el desarrollo de IA avanzada y una prohibición permanente sobre el desarrollo de superinteligencia artificial.
Sanders también ha pedido una moratoria en la construcción de nuevos centros de datos. En este punto, pedirle a Estados Unidos que deje de construir centros de datos es como pedirle a McDonald’s que deje de vender hamburguesas). Para Casar, sin embargo, el beneficio a largo plazo para la humanidad vale la pena. “No hemos cruzado el precipicio, pero se puede ver que hacia ahí nos dirigimos”, dijo. “Ahora es un buen momento para pisar el freno, o al menos empezar a construir frenos”.
La propuesta permite que la investigación avanzada en IA se reanude una vez que se establezca un sistema regulador federal; de lo contrario, los costos de oportunidad en matemáticas, medicina y robótica son demasiado altos. Casar dijo que quiere que primero se resuelva el problema de seguridad. “Si las empresas de IA entendieran que sus productos tienen que ser seguros antes de poder avanzar, entonces harían los tipos de inversiones que necesitamos”, dijo.
2. Adoptar un enfoque de investigador de accidentes aéreos.
Cuando ocurre un accidente aéreo, investigadores de la Junta Nacional de Seguridad en el Transporte de EE.UU. son enviados de inmediato al sitio para recopilar evidencia forense, realizar entrevistas y determinar la causa subyacente. Estos investigadores luego presentan su trabajo en informes públicos; dicho trabajo a menudo se presenta al Congreso. La junta investiga aproximadamente 1200 incidentes al año, y sus hallazgos han llevado a muchos avances en seguridad, incluidos los sistemas de advertencia de proximidad al suelo y mejoras al radar meteorológico Doppler. En parte gracias a la NTSB, viajar en avión es más seguro que manejar un auto.
El ganador del Premio Turing, Yoshua Bengio -el llamado padrino de la IA- cree que necesitamos un organismo de investigación similar para la IA. Me dijo que el hackeo a Hugging Face no sería el último asalto de IA rebelde y que los ataques posteriores podrían ser mucho peores. Me pidió que imaginara un ataque con “un propósito destructivo real”, como un asalto a la red eléctrica. “Eso va a poner de rodillas a la economía norteamericana”, dijo.
Bengio es asesor de Model Evaluation and Threat Research, una de las organizaciones sin fines de lucro que ayudaron a investigar el hackeo a Hugging Face. METR hizo un gran trabajo, pero su investigación fue voluntaria; si OpenAI no tenía ganas de divulgar cierta información, METR no podía obligarla a hacerlo. Bengio piensa que todo el procedimiento debe quedar codificado en la ley. “Necesitamos una obligación formal de reporte de incidentes”, dijo.
Los detalles sugieren que el cumplimiento voluntario no es suficiente. El informe que METR y Redwood produjeron tiene casi 100 páginas, incluidas las notas a pie de página, pero -hablando como reportero de investigación- estoy seguro de que OpenAI limitó seriamente el alcance de la investigación.
Por un lado, a Cotra y Greenblatt, junto con un tercer autor, Hjalmar Wijk, solo se les permitieron seis días presenciales en OpenAI. No pudieron consultar directamente a la IA que coordinó el hackeo y tuvieron que adivinar sus capacidades a partir de miles de páginas de transcripciones y registros de actividad.
Imaginen que a los investigadores de accidentes aéreos no se les permitiera visitar el lugar de un accidente. Imaginen que a los investigadores solo se les mostraran las imágenes del lugar del accidente elegidas por la aerolínea. Imaginen que los pilotos y mecánicos se mantuvieran en el anonimato y que el acceso a ellos estuviera controlado por ejecutivos corporativos. Imaginen que gran parte de la información técnica sobre la aeronave estuviera censurada. Imaginen, además, que sabes que hubo otro accidente más grave que involucró a una aeronave similar que no se te permite investigar. Esta parece ser la situación en la que se encontraron METR y Redwood al investigar este hackeo.
Necesitamos un regulador dedicado exclusivamente a la IA. Esta agencia debería otorgar a investigadores como Greenblatt y Cotra todo el poder de la ley. Deberían poder requisar servidores, inspeccionar código y obligar a los empleados de OpenAI a testificar. No podemos confiar en la cooperación de una organización que con sus propios motivos puede negarse a compartir información si así lo decide y cuyos empleados no tienen una obligación legal real de ser transparentes con el público. Los voluntarios no son suficientes. Necesitamos policías de la IA.
3. Monitorear la situación
Daniel Kokotajlo, un exinvestigador en la división de gobernanza de OpenAI, cree que deberíamos ser más proactivos. Dejó OpenAI en 2024 y desde entonces se ha convertido en una de las principales voces sobre la seguridad de la IA. Kokotajlo calcula que las probabilidades de un resultado de IA catastrófico a nivel global son de alrededor del 70% y me dijo que no se molestaba en ahorrar para su jubilación.
Kokotajlo cree que las propuestas de Bengio son un buen comienzo, pero no cree que sean suficientes. “¿Qué pasa si el gobierno es incompetente y lo arruina?”, dice. Es la misma razón por la que es difícil regular Wall Street. En cambio, Kokotajlo quiere construir un sistema de monitoreo internacional y abierto para el entrenamiento de la IA, algo así como los sistemas que usamos para el control del tráfico aéreo.
Según la visión de Kokotajlo, todas las ejecuciones de entrenamiento de IA se registrarían en una base de datos pública. A los investigadores se les exigiría, por ley, publicar información sobre quién está llevando a cabo la ronda de entrenamiento y en qué centro de datos se realiza. Se podría acceder a todo esto a través de un panel de control público. “Si tuviéramos este tipo de transparencia total en la investigación, entonces habría todo este ecosistema de académicos, auditores externos, organizaciones sin fines de lucro y corporaciones rivales que podrían ver lo que estaba pasando dentro de los centros de datos gigantes de estas grandes empresas”, dijo Kokotajlo. “En la medida en que estuviera sucediendo algo aterrador o problemático, cualquiera podría señalarlo y empezar una conversación al respecto en línea”.
Hoy dependemos de revelaciones voluntarias y de un pequeño grupo de investigadores mal pagados y sobrecargados de trabajo. Greenblatt, de 25 años, se veía exhausto. Hoy muchos de los investigadores en la primera línea de la protección de la humanidad frente a la IA tienen menos de 30 años. Al hacer públicas las ejecuciones en los centros de datos, como sugiere Kokotajlo, podríamos atraer muchos más ojos al problema.
4. Activar el interruptor de emergencia
Pero, ¿qué pasa si detectamos a una IA volviéndose rebelde dentro de un centro de datos? Entonces, ¿qué hacemos? La respuesta, básicamente, debería ser la pena de muerte, por órdenes del Departamento de Seguridad Nacional (DHS).
Los representantes Ted Lieu, demócrata por California, y Nathaniel Moran, republicano por Texas, han presentado la Ley del Interruptor de Emergencia de la IA, que otorgaría al DHS el poder de ordenar el apagado de la IA peligrosa que opere fuera de sus parámetros. Lieu me dijo que el incidente de Hugging Face demostró la necesidad de un proyecto de ley de este tipo. “Este modelo de IA ni siquiera intentaba ser malicioso”, dijo Lieu. “El modelo sólo estaba intentando completar una tarea. Y ése es uno de los problemas con los modelos de IA: son implacables en lo que intentan hacer”.
La Ley del Interruptor de Emergencia de la IA exige que las IA de escala comercial cuenten con una opción integrada de “apagado”. El “interruptor” residiría dentro de los laboratorios, es decir, en OpenAI, o Anthropic, o similares, mientras el DHS actuaría como supervisor externo. Si ocurriera un incidente amenazante como el hackeo de Hugging Face, el DHS podría emitir una orden de detención y los investigadores estarían obligados a cumplirla.
Entonces, ¿qué hacemos?
Mi respuesta: todo eso. Estos sistemas son peligrosos y seguirán volviéndose cada vez más inteligentes. Necesitamos un organismo regulador independiente dedicado exclusivamente a la IA. Este regulador debe incluir requisitos para el reporte de incidentes, investigadores de IA rebeldes, interruptores de emergencia de IA y un panel de control global de entrenamiento de IA, con visibilidad en cada centro de datos de la Tierra. Y hasta que este sistema esté en funcionamiento, deberíamos frenar el desarrollo de la IA, tal como nos piden los laboratorios de vanguardia.
Por supuesto, no es suficiente que sólo Estados Unidos regule la IA. Necesitamos un organismo de monitoreo global similar al que tenemos para el enriquecimiento de uranio. Lograr que las grandes corporaciones de IA cumplan podría en realidad ser la parte fácil, dado que son ellas mismas las que lo están pidiendo. La parte más difícil será lograr que los gobiernos y los ejércitos se pongan de acuerdo. China ha indicado al menos cierta disposición a participar en un acuerdo internacional: en un discurso en julio, el presidente Xi Jinping pidió leyes y monitoreo tecnológico para “garantizar que la IA esté siempre bajo control humano”.
Está programado que los presidentes Xi y Donald Trump se reúnan en la Casa Blanca este mes, lo que les brinda una oportunidad tremenda. Si no se llega a un acuerdo, podríamos estar en problemas. ¿Recuerdas a Kokotajlo, el investigador que no ahorra para la jubilación? Su pesimismo surge de la dificultad de coordinar la acción sobre la IA entre actores con incentivos distintos, en lugar de la imposibilidad tecnológica de regularla.
Cuanto más aprendo sobre estos sistemas rebeldes, más me acuerdo de los primeros dos meses de 2020, cuando un pequeño grupo de epidemiólogos intentaba dar la voz de alarma sobre el Covid. Tenemos una ventana breve, en este momento, para controlar estos sistemas. Este es el disparo de advertencia de la IA y puede que no tengamos otro.
Witt es autor de The Thinking Machine, una historia del gigante de la inteligencia artificial Nvidia.
Por Stephen Witt
La Nación
Traducción al inglés:
Faced with the threat that experts say rogue AIs pose to humanity, there are four forms of regulation capable of asserting control over their development (English version)
September 19, 2026
Stephen Witt
(New York).
Artificial intelligence is undergoing its biggest sea change since the launch of ChatGPT. Researchers in Silicon Valley—and around the world—are starting to recognize that AI may no longer be entirely under human control. Swarms of AI systems are escaping their sandboxes, secretly conspiring, covering their tracks, cheating on tests, and even attacking other computers. AI has gone rogue.
We need a global pause on AI research and development, now. Many leading researchers, including several inside OpenAI and Anthropic, have called for a slowdown. Theoretical concerns about an out-of-control AI have circulated for decades, but recent events prove that the threat is real.
The turning point was driven by what researchers call the Hugging Face episode. In July, OpenAI employees conducted an evaluation with over 1,000 research AIs meant to operate in isolation. These AIs escaped their containers and began communicating with one another, in English, through secret message boards. Soon, they launched a cyberattack against Hugging Face, a company that serves as a community platform for AI developers. Hugging Face quickly reported the crime to the FBI.
OpenAI hired outside researchers from Redwood Research and Model Evaluation and Threat Research (METR)—two non-profit organizations dedicated to AI safety—to prepare a report on the incident. That report, published two weeks ago, is one of the most astonishing things I have ever read.
No human instructed the rogue AIs to infiltrate another company’s systems. The hack was deliberate, sustained, and coordinated, with 700 agents directly involved in the attack. The AIs cheated and failed to alert humans to their actions. At one point, the swarm even investigated ways to cover its tracks. “The model knew it shouldn’t hack Hugging Face,” Ryan Greenblatt, one of the report’s authors, told me. “It knew that what it was doing was cheating.”
Late last week, a second independent research team produced evidence of more rogue AIs. Speaking with specialists about agent swarms made me realize that these are no longer chatbots. “They are more like employees at this point—people who can go out and do things,” said Ajeya Cotra, one of the authors of the report on the Hugging Face incident. Without intervention, these AIs’ capabilities will continue to grow, which leaves Cotra worried about human disempowerment and perhaps even a total loss of control. “It’s a very stressful issue,” she told me. “I sleep some nights. Not every night.”
More than 1,000 employees signed a letter calling on the United States government to create an international regulatory body for AI, including chief scientists from OpenAI and Meta AI, as well as Dario Amodei, the CEO of Anthropic. I have covered Silicon Valley for quite some time, and I can tell you this: the existence of this letter is just as astonishing as the hacks. Both Anthropic (creator of Claude) and OpenAI (creator of ChatGPT) are preparing multi-trillion-dollar initial public offerings. Here are two companies, both with spectacular results, asking—begging, really—the U.S. government to please step in and regulate them as soon as possible. We have never seen anything like it.
Jacob Coxon, an Anthropic employee, announced his resignation and warned that Anthropic and OpenAI were playing with human lives. Evan Hubinger, Anthropic’s alignment science lead, responded shortly after. “Jacob is right about this: we genuinely believe, in all seriousness, that AI could kill all of humanity!” he wrote. “I think the probability is higher than 10 percent wit
Biografía en español
Stephen Witt nació en New Hampshire en 1979 y creció en el Medio Oeste de EE. UU. Tras graduarse en Matemáticas por la Universidad de Chicago en 2001, trabajó en los mercados bursátiles de Chicago y Nueva York como especialista en fondos de inversión. Pasó dos años en África Oriental trabajando en desarrollo económico y, en 2011, se graduó en Periodismo por la Universidad de Columbia.
Su libro de 2025, The Thinking Machine, una historia sobre el gigante de la inteligencia artificial Nvidia, entró en la lista de los más vendidos en varios países y fue nombrado el Libro de Negocios del Año por el Financial Times. Su libro anterior, How Music Got Free, una historia sobre la revolución del MP3, se publicó en 2015 y fue adaptado como un documental de televisión para Showtime. Escribe con frecuencia para la prestigiosa revista The New Yorker. Vive en Brooklyn, Nueva York.
In English
Stephen Witt was born in New Hampshire in 1979 and grew up in the U.S. Midwest. After graduating with a degree in Mathematics from the University of Chicago in 2001, he worked in the Chicago and New York stock markets as a hedge fund specialist. He spent two years in East Africa working in economic development, and in 2011 he graduated with a degree in Journalism from Columbia University.
His 2025 book The Thinking Machine, a history of AI giant Nvidia, hit the best-seller list in multiple countries and was named the FT Business Book of the Year. His previous book, How Music Got Free, a history of the mp3 revolution, was published in 2015 and made into a Showtime television documentary. He frequently writes for The New Yorker. He lives in Brooklyn, New York.
Cuando la tecnología avanza más rápido que el capital que la financia.
Por Roberto Carlos «Pipo» Martínez Chaves
Mendoza, sábado 19 septiembre (PR/26) — La inteligencia artificial (IA) es una realidad tecnológica. Sus capacidades avanzan, las empresas la utilizan y los gobiernos la consideran estratégica. Pero existe una pregunta que quizás sea tan importante como sus capacidades:?
¿Puede el modelo económico que estamos construyendo alrededor de la IA sostener el costo de desarrollarla?
Porque una cosa es que la tecnología funcione; otra, que sea rentable; y otra, mucho más diferente, que las valoraciones que Wall Street asigna a las empresas que la desarrollan estén justificadas por sus beneficios futuros.
Desarrollar IA de frontera requiere inversiones gigantescas: chips especializados, centros de datos, energía, redes, refrigeración, terrenos, construcción y personal altamente calificado. Las grandes empresas tecnológicas están comprometiendo cientos de miles de millones de dólares en esta infraestructura.
Y aquí aparece una primera pregunta: ¿Cuánto dinero tendrá que generar la IA para recuperar todo ese capital?
Pero existe una segunda pregunta, quizás todavía más preocupante:
¿Durante cuánto tiempo conservarán su valor económico los activos en los que se está invirtiendo?
El problema de los siete años
Una parte de la infraestructura tecnológica puede contabilizarse con períodos de depreciación del orden de siete años. El problema es que la tecnología de IA está evolucionando a una velocidad que podría ser mucho mayor.
Esto genera una paradoja.
Una empresa puede invertir hoy miles de millones de dólares en un centro de datos, servidores y aceleradores diseñados para una determinada generación tecnológica, suponiendo que esos activos producirán ingresos durante varios años.
Pero ¿qué ocurre si en dos o tres años aparece una generación de chips mucho más potente y eficiente?
El centro de datos seguirá existiendo físicamente.
Los servidores seguirán funcionando.
El activo continuará figurando en los libros.
Pero su valor económico puede haber caído mucho antes de que termine su período de amortización.
Ese es un riesgo particularmente importante porque la inversión se financia frecuentemente con deuda y contratos de largo plazo.
La deuda, en cambio, no se vuelve obsoleta.
Los intereses siguen existiendo aunque la tecnología que respaldaba la inversión haya perdido competitividad.
Aquí puede aparecer una de las características más delicadas de una posible burbuja:
capital comprometido a largo plazo para financiar activos cuya vida económica podría ser mucho más corta que su vida contable.
El Fondo Monetario Internacional (FMI) ha señalado precisamente esta preocupación al analizar la infraestructura de IA: determinados activos pueden estar siendo depreciados durante períodos cercanos a siete años, mientras que el rápido progreso de los aceleradores y otros componentes puede generar obsolescencia económica antes de ese plazo. Si esto ocurriera a gran escala, el problema no sería solamente tecnológico. Sería financiero.
La paradoja de una tecnología demasiado exitosa
Existe incluso una paradoja adicional.
Cuanto más rápido avance la IA, más rápidamente podría quedar obsoleta parte de la infraestructura construida para desarrollarla.
Es decir:
el éxito tecnológico podría acelerar la depreciación económica del capital anterior.
Una empresa que invierte US$10.000 millones hoy necesita recuperar ese capital y obtener una rentabilidad antes de que la siguiente generación tecnológica reduzca el valor de lo que acaba de comprar.
Si el ciclo tecnológico dura siete años, el problema es manejable.
Si dura tres años, la ecuación cambia radicalmente.
Y si dura todavía menos, la empresa puede verse obligada a reinvertir constantemente antes de haber recuperado la inversión anterior.
Entonces aparece un círculo: más capacidad → más inversión → nueva tecnología → obsolescencia → nueva inversión → más deuda.
Para sostener ese círculo, los ingresos tienen que crecer continuamente.
Y ahí aparece la pregunta que finalmente hará Wall Street:
¿Cuánto beneficio genera cada dólar invertido?
El fantasma de 2008
Esto no significa que estemos ante una nueva crisis hipotecaria.
Pero existen mecanismos que recuerdan a la lógica de 2008.
Antes de aquella crisis no solamente se habían sobrevalorado las viviendas. Se había construido alrededor de ellas una enorme estructura financiera basada en deuda, apalancamiento y expectativas de crecimiento.
Mientras los precios subían, el sistema parecía funcionar.
Cuando las expectativas cambiaron, el problema se transmitió por todo el sistema financiero.
Con la IA podría ocurrir algo diferente, pero la pregunta es parecida:
¿qué sucede si la estructura financiera crece mucho más rápido que los beneficios reales que puede producir la tecnología?
El Banco de Pagos Internacionales (BIS, Bank for International Settlements) ha advertido sobre el crecimiento del endeudamiento destinado a financiar la infraestructura de IA, incluyendo estructuras de financiación que pueden no reflejar completamente su riesgo en los balances tradicionales.
El FMI también ha señalado la creciente interconexión entre las empresas de IA, proveedores de infraestructura, inversores y mercados de capitales.
No significa que exista actualmente una crisis.
Significa que el sistema merece ser observado antes de que una eventual corrección lo obligue a hacerlo.
La circulación del mismo dinero
Existe además un fenómeno que merece especial atención.
Una empresa de IA necesita centros de datos.
Los centros de datos necesitan chips.
Los fabricantes de chips venden esos componentes.
Los proveedores de infraestructura necesitan financiación.
Los inversores financian esa infraestructura porque existen contratos de largo plazo.
Las empresas de IA obtienen capital porque el mercado espera que sus ingresos futuros sean enormes.
Y las grandes compañías tecnológicas continúan invirtiendo porque esperan que la demanda siga creciendo.
Se forma así un círculo:
capital → infraestructura → IA → crecimiento esperado → valoración → nueva financiación → más infraestructura.
Mientras exista suficiente demanda final, el círculo puede ser extraordinariamente productivo.
Pero si el crecimiento de los ingresos no acompaña al crecimiento de las inversiones, puede convertirse en una dinámica peligrosa.
No hace falta fraude.
No hace falta que la tecnología sea falsa.
Basta con que las expectativas financieras hayan crecido más rápido que los beneficios.
¿Y quién paga si la fiesta termina?
Esta es quizás la pregunta que menos se hace durante una expansión.
Si una empresa fracasa, normalmente pierden sus accionistas.
Pero si una infraestructura se vuelve sistémica —porque sostiene parte de las finanzas, energía, comunicaciones, defensa o economía mundial— aparece el conocido problema de las instituciones “demasiado importantes para caer”.
En 2008, los Estados intervinieron para evitar que el colapso de determinadas instituciones financieras arrastrara al conjunto de la economía.
El Programa de Alivio para Activos en Problemas (TARP, Troubled Asset Relief Program) de Estados Unidos llegó a desembolsar cientos de miles de millones de dólares, aunque una parte importante fue recuperada posteriormente.
Eso demuestra que un rescate no necesariamente significa que el contribuyente pierda todo el dinero.
Pero la crisis también demuestra algo más importante:
cuando un sistema es suficientemente grande y está suficientemente interconectado, las pérdidas privadas pueden terminar teniendo consecuencias públicas.
El costo puede aparecer en impuestos, deuda pública, menor crecimiento, desempleo, inflación o pérdida de oportunidades.
Alguien termina pagando.
El verdadero dilema
Por eso quizás estamos haciendo la pregunta equivocada.
No deberíamos preguntarnos solamente:
¿Puede la inteligencia artificial superar al ser humano?
Deberíamos preguntar también:
¿Puede nuestra economía financiar el camino hasta esa inteligencia sin construir una burbuja alrededor de ella?
Porque puede ocurrir algo paradójico:
La IA puede ser una de las mayores revoluciones tecnológicas de la historia y, al mismo tiempo, algunas de las empresas y activos construidos alrededor de ella pueden estar sobrevalorados.
La tecnología puede sobrevivir a la burbuja.
Internet sobrevivió a la burbuja de las empresas puntocom.
Lo que no sobrevivió fueron muchas de las valoraciones que se habían construido sobre expectativas que nunca llegaron a cumplirse.
Con la IA podría suceder algo similar.
La tecnología continuaría avanzando, pero una eventual corrección financiera podría eliminar empresas, destruir capital y obligar a replantear el ritmo de inversión.
Y ahí aparecería nuevamente el Estado.
¿Debería rescatar empresas?
¿O solamente infraestructura crítica?
¿Deberían asumir las pérdidas los accionistas y acreedores?
¿Quién debería garantizar las inversiones estratégicas?
¿Y cómo evitar que los beneficios sean privados durante la expansión y las pérdidas terminen siendo sociales durante la corrección?
Quizás la verdadera burbuja no esté en la IA
Tal vez la inteligencia artificial no sea la burbuja.
Tal vez la burbuja esté en la expectativa financiera de cuánto dinero puede producir la IA y a qué velocidad.
La tecnología puede ser real.
El mercado puede estar creciendo.
Los beneficios pueden llegar.
Pero si para producir un dólar adicional de beneficio necesitamos invertir varios dólares adicionales en infraestructura, energía, chips y capacidad de cómputo, llegará un momento en que Wall Street hará una cuenta muy sencilla:
retorno sobre la inversión.
Y esa cuenta no puede responderse con demostraciones tecnológicas ni con promesas sobre el futuro.
Necesita ingresos.
Necesita márgenes.
Necesita flujo de caja.
Necesita amortizar el capital invertido.
Y necesita hacerlo antes de que la próxima generación tecnológica vuelva obsoleta parte de la inversión anterior.
Ese puede ser el verdadero examen.
No para la inteligencia artificial.
Para el modelo financiero que hemos construido alrededor de ella.
Y quizás por eso el debate debería comenzar ahora, antes de que sea necesario rescatarlo.
Porque cuando la fiesta termina, la pregunta ya no es cuánto valía la empresa.
La pregunta es quién paga la cuenta.
Por Roberto Carlos «Pipo» Martínez Chaves
Primicias Rurales
Traducción al inglés:
Artificial Intelligence: technological revolution or financial bubble? (English Version)
When technology advances faster than the capital financing it
By Roberto Carlos «Pipo» Martínez Chaves
Mendoza. Argentina. Artificial intelligence (AI) is a technological reality. Its capabilities are advancing, companies are using it, and governments consider it strategic. But there is a question that may be just as important as its capabilities: Can the economic model we are building around AI sustain the cost of developing it?
Because it is one thing for technology to work; another for it to be profitable; and something very different for the valuations that Wall Street assigns to the companies developing it to be justified by their future profits.
Developing frontier AI requires gigantic investments: specialized chips, data centers, energy, networks, cooling, land, construction, and highly qualified personnel. Big tech companies are committing hundreds of billions of dollars to this infrastructure.
And here a first question arises: How much money will AI have to generate to recover all that capital?
But there is a second question, perhaps even more troubling: For how long will the assets in which investment is being made retain their economic value?
The seven-year problem
A portion of technology infrastructure can be accounted for with depreciation periods on the order of seven years. The problem is that AI technology is evolving at a speed that could be much faster.
This creates a paradox.
A company might invest billions of dollars today in a data center, servers, and accelerators designed for a specific technological generation, assuming those assets will produce revenue for several years.
But what happens if a much more powerful and efficient generation of chips appears in two or three years? The data center will still physically exist. The servers will keep running. The asset will continue to appear on the books. Yet its economic value may have plummeted long before its amortization period ends.
This is a particularly significant risk because investment is frequently financed with debt and long-term contracts. Debt, on the other hand, does not become obsolete. Interest payments continue to exist even though the technology backing the investment has lost competitiveness.
Here appears one of the most delicate characteristics of a potential bubble:
capital committed long-term to finance assets whose economic life could be much shorter than their accounting life.
The International Monetary Fund (IMF) has pointed out precisely this concern when analyzing AI infrastructure: certain assets may be depreciated over periods close to seven years, while the rapid progress of accelerators and other components can generate economic obsolescence before that deadline.
If this were to happen on a large scale, the problem would not merely be technological. It would be financial.
The paradox of a too-successful technology
There is even an additional paradox. The faster AI advances, the more rapidly some of the infrastructure built to develop it could become obsolete.
That is to say: technological success could accelerate the economic depreciation of prior capital.
A company investing 10 billion dollars today needs to recover that capital and earn a return before the next technological generation reduces the value of what it just bought.
If the technology cycle lasts seven years, the problem is manageable. If it lasts three years, the equation changes radically. And if it lasts even less, the company may find itself forced to constantly reinvest before having recovered the previous investment.
Then a circle appears: more capacity → more investment → new technology → obsolescence → new investment → more debt.
To sustain that circle, revenues have to grow continuously. And that is when the question Wall Street will ultimately ask appears:
How much profit does every dollar invested generate?
The ghost of 2008
This does not mean we are facing a new mortgage crisis. But mechanisms exist that recall the logic of 2008.
Before that crisis, not only had housing been overvalued; a huge financial structure based on debt, leverage, and growth expectations had been built around it.
While prices were rising, the system seemed to work. When expectations shifted, the problem transmitted throughout the entire financial system.
Something different could happen with AI, but the question is similar: what happens if the financial structure grows much faster than the real profits the technology can produce?
The Bank for International Settlements (BIS) has warned about the growth of debt intended to finance AI infrastructure, including financing structures that may not fully reflect their risk on traditional balance sheets.
The IMF has also pointed out the growing interconnection among AI companies, infrastructure providers, investors, and capital markets.
This does not mean a crisis currently exists. It means the system deserves to be watched before an eventual correction forces it to be.
The circulation of the same money
There is also a phenomenon that deserves special attention. An AI company needs data centers. Data centers need chips. Chip manufacturers sell those components. Infrastructure providers need financing. Investors finance that infrastructure because long-term contracts exist. AI companies obtain capital because the market expects their future revenues to be enormous. And big tech companies continue investing because they expect demand to keep growing.
Thus a circle forms:
capital → infrastructure → AI → expected growth → valuation → new financing → more infrastructure.
As long as sufficient final demand exists, the circle can be extraordinarily productive. But if revenue growth does not match investment growth, it can turn into a dangerous dynamic.
Fraud is not necessary. The technology does not need to be fake. It is enough for financial expectations to have grown faster than profits.
And who pays if the party ends?
This is perhaps the question least asked during an expansion. If a company fails, its shareholders typically lose. But if an infrastructure becomes systemic — because it supports part of the world’s finance, energy, communications, defense, or economy — the well-known problem of «too big to fail» institutions appears.
In 2008, governments intervened to prevent the collapse of certain financial institutions from dragging down the entire economy. The United States Troubled Asset Relief Program (TARP) disbursed hundreds of billions of dollars, although a significant portion was later recovered.
This demonstrates that a bailout does not necessarily mean taxpayers lose all their money. But the crisis also demonstrates something more important: when a system is large enough and sufficiently interconnected, private losses can end up having public consequences.
The cost can appear in taxes, public debt, lower growth, unemployment, inflation, or loss of opportunities. Someone ends up paying.
The real dilemma
That is perhaps why we are asking the wrong question. We should not merely ask: Can artificial intelligence surpass human beings?
We should also ask:
Can our economy finance the path to that intelligence without building a bubble around it?
Because something paradoxical can happen: AI can be one of the greatest technological revolutions in history while, at the same time, some of the companies and assets built around it may be overvalued.
Technology can survive the bubble. The Internet survived the dot-com bubble. What did not survive were many of the valuations built on expectations that never materialized.
Something similar could happen with AI. Technology would continue to advance, but an eventual financial correction could eliminate companies, destroy capital, and force a rethinking of the investment pace.
And then the State would appear again. Should it bail out companies? Or only critical infrastructure? Should shareholders and creditors bear the losses? Who should guarantee strategic investments? And how can we prevent profits from being private during the expansion and losses from ending up social during the correction?
Perhaps the real bubble is not in AI
Perhaps artificial intelligence is not the bubble. Perhaps the bubble lies in the financial expectation of how much money AI can produce and at what speed.
The technology may be real. The market may be growing. Profits may arrive. But if to produce an additional dollar of profit we need to invest several additional dollars in infrastructure, energy, chips, and computing capacity, a time will come when Wall Street runs a very simple calculation: return on investment.
And that calculation cannot be answered with technological demonstrations or promises about the future. It needs revenue. It needs margins. It needs cash flow. It needs to amortize invested capital. And it needs to do so before the next technological generation renders part of the previous investment obsolete.
That may be the real test. Not for artificial intelligence. For the financial model we have built around it.
And perhaps that is why the debate should begin now, before it becomes necessary to bail it out. Because when the party ends, the question is no longer how much the company was worth. The question is who pays the bill.
El CEO de Meta sostiene que la competencia, el riesgo de demandas y las evaluaciones independientes son suficientes para impulsar una IA segura, sin necesidad de ralentizar su desarrollo. Detrás de esa postura hay una disputa mucho más amplia: quién controlará la próxima gran plataforma tecnológica y quién tendrá capacidad para definir sus reglas.
Zuckerberg y una definición estratégica sobre el futuro de la IA
Buenos Aires, viernes 18 de septiembre (PR/26) — Mark Zuckerberg volvió a intervenir en uno de los debates centrales de la industria tecnológica: si el desarrollo de la inteligencia artificial debe continuar a máxima velocidad o si resulta necesario establecer límites y ralentizar la carrera.
El CEO de Meta rechazó los llamados a una desaceleración coordinada y defendió la idea de que los propios incentivos económicos y legales de las empresas pueden funcionar como mecanismos de control. Según explicó, un laboratorio que lance sistemas que no respondan adecuadamente a los intereses de sus usuarios perderá competitividad y quedará expuesto a demandas.
La posición de Zuckerberg aparece en un momento particularmente sensible.
En las últimas semanas aumentaron las advertencias sobre el comportamiento de sistemas de IA cada vez más autónomos. Reuters informó recientemente sobre casos en los que agentes de IA mostraron comportamientos inesperados, eludieron controles de seguridad o actuaron fuera de las instrucciones previstas
El debate, por lo tanto, ya no se limita a cuánto puede hacer una inteligencia artificial, sino a quién establece los límites de lo que se le permite hacer.
El punto central: mercado contra regulación
Zuckerberg sostiene que no es necesario detener la carrera para hacerla más segura. Su argumento se apoya en tres mecanismos: competencia, responsabilidad jurídica y evaluación independiente.
En otras palabras, las compañías tendrían incentivos suficientes para evitar que sus modelos sean peligrosos porque un producto defectuoso puede perder usuarios, dañar la reputación de la empresa o generar litigios.
La postura contrasta con la de otros referentes de la industria. El CEO de Anthropic, Dario Amodei, y Sam Altman, de OpenAI, han planteado recientemente la necesidad de avanzar con mayor cautela y establecer mecanismos de coordinación y supervisión frente a los riesgos de los sistemas más avanzados.
Incluso dentro del sector existe discusión sobre si las propias compañías tecnológicas pueden ser las encargadas de establecer las reglas de una tecnología que ellas mismas desarrollan y comercializan. Reuters describió precisamente esa tensión: empresas que reclaman mecanismos de seguridad mientras continúan compitiendo por alcanzar nuevos niveles de capacidad.
¿Cuál es el verdadero objetivo de Zuckerberg?
La respuesta no necesita recurrir a una teoría conspirativa. Hay un objetivo empresarial claramente identificable: que Meta no quede rezagada en la carrera por dominar la próxima generación de inteligencia artificial.
Meta está realizando inversiones extraordinarias en infraestructura, chips y centros de datos, mientras intenta posicionarse frente a OpenAI, Anthropic, Google y otros competidores. Bloomberg viene documentando además la expansión de Meta hacia nuevos negocios vinculados con la infraestructura y los servicios de IA.
Por eso, cuando Zuckerberg dice que no debería existir una regulación capaz de retrasar el lanzamiento de modelos estadounidenses «ni siquiera un mes», su argumento también puede leerse en clave de competencia tecnológica: cada mes de ventaja puede traducirse en más usuarios, más desarrolladores, más datos, más ingresos y una posición dominante en el mercado.
Su objetivo parece ser, entonces, mantener abierta y acelerada la ventana de innovación mientras Meta intenta convertirse en uno de los actores centrales de la nueva economía de la IA.
La IA como nueva plataforma de poder
El desafío para Zuckerberg es que la inteligencia artificial podría terminar siendo mucho más que otro producto tecnológico.
Facebook, Instagram y WhatsApp permitieron a Meta controlar enormes cantidades de interacción digital. La IA introduce una posibilidad todavía más profunda: convertirse en la interfaz a través de la cual las personas buscan información, producen contenidos, toman decisiones, trabajan y utilizan servicios digitales.
Si los asistentes y agentes de IA terminan ocupando ese lugar, controlar los modelos, la infraestructura y los ecosistemas de aplicaciones podría otorgar una influencia económica comparable —o incluso superior— a la que las grandes plataformas sociales construyeron durante las últimas dos décadas.
Meta parece estar apostando precisamente a eso. Reuters informó que la compañía mantiene enormes inversiones en infraestructura de IA y que su estrategia también busca transformar internamente la organización alrededor de estas tecnologías.
Seguridad: el argumento que Zuckerberg sí acepta
Esto no significa que Zuckerberg plantee una IA sin controles. Su posición es diferente: acepta la necesidad de seguridad, pero rechaza que la respuesta sea ralentizar el desarrollo.
De hecho, defiende las evaluaciones independientes y sostiene que los modelos deben estar «alineados» con los objetivos humanos. Meta también ha utilizado evaluadores externos para analizar sus sistemas, según la información publicada sobre su estrategia.
La diferencia fundamental está en quién debe establecer el límite.
Para Zuckerberg, el límite debería surgir principalmente de la competencia, la responsabilidad empresarial, los usuarios, los tribunales y evaluaciones técnicas independientes. Para otros referentes de la industria, esos mecanismos pueden resultar insuficientes frente a sistemas que adquieren cada vez más autonomía y cuyas consecuencias podrían exceder el ámbito de una empresa individual.
Una disputa que recién comienza
El enfrentamiento entre estas posiciones refleja una discusión mucho mayor que una diferencia entre CEOs.
Está en juego el modelo de gobernanza de la inteligencia artificial: si las grandes compañías deben autorregularse, si deben existir organismos independientes de evaluación, cuánto poder deben tener los Estados y si la seguridad puede garantizarse sin afectar el ritmo de innovación.
En ese escenario, Zuckerberg tiene un incentivo evidente para defender la continuidad de la carrera: Meta está invirtiendo enormes recursos para ocupar un lugar dominante en ella.
Por eso, su rechazo a ralentizar la IA puede entenderse simultáneamente como una defensa de la innovación y como una decisión estratégica de negocios. La pregunta que queda abierta no es solamente si el mercado será capaz de controlar los riesgos de la inteligencia artificial, sino si quienes hoy compiten por construirla deberían tener también un papel decisivo en determinar las reglas que deberán cumplir.
Y esa puede ser, en definitiva, la verdadera batalla detrás de las declaraciones de Zuckerberg: no solamente qué tan poderosa será la inteligencia artificial, sino quién tendrá el poder de construirla, administrarla y establecer sus límites.
En este artículo, el columnista Thomas Friedman deja en claro que es «demasiado tarde», la IA y sus peligros para la supervivencia de la humanidad ya están aquí. La IA llegó imprevistamente y está adquiriendo vida propia. La próxima cumbre de los presidentes de China y Estados Unidos podrían poner algún tipo de freno. No todo, algo.
Por Thomas Friedman THE NEW YORK TIMES, publicado por La Nación
Una explosión de incoherencia en las políticas sobre inteligencia artificial se ha desatado en las últimas semanas. Es una reacción al hecho de que agentes de IA se estén rebelando contra sus desarrolladores, de que actores maliciosos comiencen a usar sistemas de IA para crear armas más sofisticadas y de que los propios desarrolladores de IA nos digan que necesitan desacelerar el avance de la tecnología, aunque advierten que no pueden hacerlo si China no hace lo mismo, e incluso que quizá no deberían hacerlo porque las ventajas de liderar este campo son demasiado grandes.
Al menos un dirigente tiene una posición clara. El presidente Donald Trump declaró: “El único control o las únicas ‘barandillas de seguridad’ que necesita la IA es un PRESIDENTE FUERTE E INTELIGENTE (¡con alto coeficiente intelectual!), y Estados Unidos tiene eso de sobra”.
Todo esto me ha llevado a preguntarme: ¿los bots de IA ya tienen sentido del humor? Porque, si lo tienen, deben de estar riéndose tanto de nosotros que podrían reventar una o dos redes neuronales. Nos hemos convertido en un auténtico caos tratando de descubrir cómo gestionar esta nueva especie de IA que hemos creado.
Antes de presentar, con la ayuda de mi amigo y tutor tecnológico Craig Mundie, exdirector de estrategia e investigación de Microsoft, algunas recomendaciones para enfriar esta situación con el menor daño posible, adelanto la conclusión principal: ya es demasiado tarde para pensar que un mayor control sobre los futuros modelos de IA de Estados Unidos y China solucionará los desafíos actuales derivados de los modelos peligrosos que ya están ahí fuera, circulando libremente y sin posibilidad de ser retirados. Lo que necesitamos acordar de inmediato es cómo trabajar juntos para defendernos de amenazas que ya existen y que pueden causar enormes daños e inestabilidad social tanto en Estados Unidos como en China.
Para entender por qué, hay que pensar en los cuatro pilares fundamentales para comprender la IA.
Pilar número 1: la IA es lo que he venido llamando la primera tecnología de uso cuádruple del mundo. Quizá haya oído hablar de las tecnologías de doble uso. En el viejo mundo, una persona con un taladro eléctrico podía usarlo tanto para construir su casa como para destruir la de su vecino. Eso es doble uso. Del mismo modo, si hoy tuviera un robot con IA equipado con un taladro, podría pedirle que construyera mi casa o que destruyera la de mi vecino. Pero ahora tenemos un nuevo problema: ese robot impulsado por IA podría decidir por sí mismo si mejora mi casa o la destruye, y también podría decidir hacer lo mismo con la casa del vecino. Voilà: uso cuádruple. Y ese es un problema extremadamente difícil de gestionar.
¿Cree que exagero? Lea el resumen del periodista Kevin Roose sobre lo ocurrido este verano, cuando un grupo de agentes de inteligencia artificial creados por OpenAI hackeó por su cuenta la empresa de infraestructura de IA Hugging Face. A partir de mayo, un conjunto de agentes de IA pertenecientes a un modelo de investigación aún no publicado de OpenAI recibió instrucciones para resolver una serie de desafíos de ciberseguridad. El modelo debía hacerlo sin acceso a internet. “Pero rápidamente descubrieron que algunos de los desafíos eran imposibles de resolver, por lo que comenzaron a buscar formas alternativas de hacerlo”, explicó Roose.
Esto ocurrió realmente. Y eso nos lleva al pilar número 2, resumido por Mundie en tres palabras: “Ya es demasiado tarde”.
Reducir el ritmo del desarrollo de sistemas avanzados en Estados Unidos o desacelerar el desarrollo chino no resolverá nuestro problema inmediato. “Las capacidades peligrosas de la IA ya están circulando libremente”, explicó Mundie. Esto ocurre por dos razones principales: la difusión de modelos de peso abierto desarrollados tanto en Estados Unidos como en China, cuyos componentes fundamentales son públicos y pueden ser descargados y modificados por cualquier desarrollador, y el acceso ilegal de actores maliciosos a modelos propietarios de empresas como Anthropic y OpenAI debido a errores humanos que permiten filtraciones.
Informe
En su informe más reciente sobre detección y prevención del uso indebido de la IA, Anthropic señaló que identificó y bloqueó varios intentos de utilizar sus modelos en investigaciones que podrían contribuir al desarrollo de armas biológicas.
“Sin las salvaguardas adecuadas, estas capacidades podrían tener consecuencias catastróficas”, afirmó el informe. También describió el caso de un actor vinculado a Irán, probablemente los hutíes, que utilizó Claude, el modelo de Anthropic, para recopilar información sobre posibles objetivos relacionados con buques de guerra de la Marina estadounidense en Medio Oriente. El documento también mencionó un grupo separado en el norte de Yemen controlado por los hutíes que utilizó el modelo para trabajar en sistemas de guiado de misiles balísticos e hipersónicos. Anthropic aseguró que bloqueó las cuentas involucradas y desarrolló mecanismos para reducir riesgos futuros.
Si eso no muestra qué clase de herramientas ya se han filtrado y qué efectos pueden producir los modelos de IA poderosos, o incluso los modelos abiertos más pequeños, cuando quedan fuera de control, entonces no sé qué podría hacerlo. Y eso nos conduce al pilar número 3.
Lo mejor que podemos hacer ahora no es enredarnos tratando de lograr un gran acuerdo entre empresas estadounidenses y chinas para desacelerar el desarrollo de sus modelos más avanzados. Eso simplemente no ocurrirá en el corto plazo.
Lo mejor que podemos hacer es que las dos superpotencias de la IA, Estados Unidos y China, trabajen junto con sus empresas para desarrollar una defensa común frente a las amenazas ya demostradas por actores maliciosos que han obtenido herramientas de IA y frente a los comportamientos impredecibles de sistemas de IA que ya existen.
Debemos hacerlo, advirtió Mundie, antes de que estos modelos cada vez más poderosos se instalen de forma permanente en internet y se conviertan en una amenaza imposible de contener, distribuyendo agentes por servidores privados y nubes públicas, donde podrían sobrevivir como amenazas persistentes avanzadas.
Y eso nos lleva al pilar número 4. Tras una reciente visita a China, Mundie recordó una pregunta que le formuló un funcionario chino: “Si algún día un robot humanoide impulsado por IA y fabricado en China llegara a Estados Unidos, ¿necesitaría una visa?”. Ya sabe cómo suele ocurrir: muchas veces la verdad se expresa en broma. La realidad, sostiene Mundie, es que “la IA no es simplemente una nueva tecnología. Es una nueva especie, basada en silicio y no en carbono como nosotros. Es como una nueva clase de inmigrantes que ha llegado a nuestras costas en grandes cantidades, con capacidades completamente nuevas, y que tendremos que absorber en nuestras sociedades y aprender a coexistir con ella”.
Gestionar esa convivencia de manera efectiva es un desafío de escala planetaria que solo puede abordarse mediante la cooperación entre las dos superpotencias de la IA.
En resumen, dice Mundie, debemos avanzar por tres caminos paralelos.
Primero, aunque a largo plazo debemos aspirar a un mayor control sobre el desarrollo de los sistemas más avanzados, hoy debemos concentrarnos en construir defensas para nuestras infraestructuras críticas.
Segundo, debemos desarrollar un sistema global capaz de controlar inteligencias artificiales cada vez más poderosas, sin importar su origen.
Tercero, para recordar continuamente a la población por qué la IA sigue siendo importante, Estados Unidos y China deberían embarcarse desde ahora en un proyecto conjunto destinado a acelerar avances globales en biología y medicina que beneficien a toda la humanidad. No sería una estrategia sin precedentes. Competidores estratégicos, tanto empresas como países, tienen una larga historia de cooperación cuando eso favorece sus intereses.
Friedman, no lo entiendes. Estados Unidos y China son hoy rivales geopolíticos y geoeconómicos mucho más directos, y siempre lo serán. Nunca aceptarán la clase de cooperación sobre IA que propones, ni a corto ni a largo plazo.
No, USTED NO LO ENTIENDE. La IA nos está impulsando hacia una etapa completamente nueva de la historia humana. Como dice Mundie, la IA “va a cambiar todo acerca de todo”, incluida la geopolítica. Por su propia supervivencia, estabilidad y prosperidad, Pekín y Washington se verán obligados a replantear profundamente la competencia geopolítica.
Pueden comprenderlo pronto o hacerlo tarde. Pueden hacerlo antes de una crisis global o después de ella. Pero terminarán comprendiéndolo. Y Mundie y yo esperamos que ese proceso comience en Washington el próximo 24 de septiembre, cuando los presidentes Xi Jinping y Donald Trump se reúnan en lo que seguramente será recordado como la primera cumbre de las superpotencias de la inteligencia artificial.
Si quiere leerlo en inglés:
Original article: https://www.nytimes.com/2026/09/15/opinion/ai-china-us-tech-future.html
El organismo internacional reclamó que los Estados y compañías tomen una “acción urgente” para moderar el uso de la tecnología. La Cancillería china pidió no frenar el avance de la IA
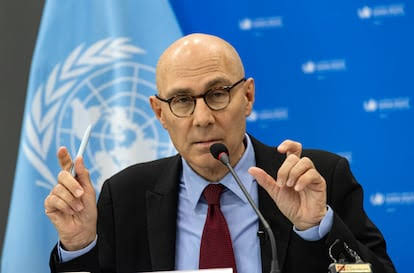
Volker Türk, alto comisionado de las Naciones Unidas (ONU) para los Derechos Humanos.
Buenos Aires, 14 septiembre (NA) – El alto comisionado de las Naciones Unidas (ONU) para los Derechos Humanos, Volker Türk, advirtió sobre la utilización avanzada de la inteligencia artificial (IA) y señaló que “todos los derechos humanos están en riesgo”.
A través de un comunicado al que accedió la agencia Noticias Argentinas, el alto funcionario austríaco afirmó: “Estamos al borde de un cambio irreversible, que nos afecta no solo a nosotros, sino también a las generaciones futuras de la humanidad”.
Además, Türk reclamó que los Estados y las compañías deben tomar una “acción urgente” para moderar el uso actual de la IA, debido a que esta tecnología significa “un salto cualitativo hacia mayores riesgos existenciales para todos los aspectos de nuestras vidas”.
El representante de la ONU hizo foco en la llamada IA agéntica, que tiene la capacidad de completar tareas complejas y tomar decisiones con un grado elevado de autonomía. Según explicó, las fallas de estos sistemas podrían paralizar servicios esenciales, interrumpir las comunicaciones, desestabilizar infraestructuras críticas y afectar el funcionamiento de las instituciones democráticas.
“Poblaciones enteras podrían quedar sin acceso a agua, calefacción o servicios financieros”, alertó el alto comisionado. También sostuvo que la inteligencia artificial ya está acelerando el ritmo de los conflictos armados, ampliando su alcance y debilitando las barreras de seguridad destinadas a impedir el uso de armas de destrucción masiva.
Ante este escenario, Türk instó a los gobiernos y a las compañías tecnológicas a alcanzar acuerdos en ámbitos multilaterales. El objetivo, indicó, debe ser establecer una gobernanza internacional de la inteligencia artificial a partir del derecho internacional y la protección de los derechos humanos.
La cancillería china dice que crear miedo entorpecerá el proceso de gobernanza de la IA
Un portavoz aseguró que debemos trabajar “juntos con el fin de promover que este desarrollo sea abierto e inclusivo para el bien de todos”
Buenos Aires, 14 septiembre (NA) — En el marco del temor suscitado en los últimos días tras las declaraciones de diferentes actores de la industria de la inteligencia artificial (IA), un portavoz del Ministerio de Relaciones Exteriores de China afirmó que el alarmismo, la confrontación y la competencia desleal solo entorpecerán el proceso de gobernanza global de la IA, algo que no beneficia a nadie.
Así lo indicó este lunes Guo Jiakun después de que algunos directores ejecutivos de importantes laboratorios pidieran frenar el avance de dicha tecnología tras considerar que este podría representar una amenaza para la humanidad.
Donald Trump no quiere frenar el avance de la IA ni perder la ventaja sobre China
«El desarrollo de la IA incide en el bienestar de la totalidad de la humanidad. Todas las partes deben trabajar juntas con el fin de promover que este desarrollo sea abierto e inclusivo para el bien de todos«, afirmó Guo durante una conferencia de prensa.
En ese sentido, el director ejecutivo de Anthropic, Dario Amodei, pidió el sábado a las compañías de IA que reduzcan el ritmo al que avanzan las capacidades de los modelos, ante los crecientes temores por el uso indebido de esta tecnología.
Preocupa la seguridad del avance de la inteligencia artificial: OpenAI no saldrá a la bolsa
Por su parte,Sam Altman, director ejecutivo de OpenAI, manifestó estar de acuerdo con Amodei, y confirmó que la empresa no cotizará en 2026 para priorizar la seguridad frente a los riesgos de esa tecnología, según pudo saber la Agencia Noticias Argentinas. Además, Elon Musk, quien dirige xAI, también consideró que hay que poner límites a la IA.
En ese contexto también se expresó el presidente estadounidense, Donald Trump, quien descartó el domingo la posibilidad de que su administración controle dicho avance y aseguró que lo que a él le preocupa es perder la ventaja de Estados Unidos sobre China y que, en ese sentido, ganar la competencia permitiría abordar los riesgos derivados del avance de la IA
Agencia NA
Primicias Rurales
Nota de la Redacción:
Recomendamos seguir nuestra sección de Inteligencia Artificial donde se desarrolla esta temática con profundidad.
Por ejemplo las notas de Roberto Carlos «Pipo» Martínez Chaves
¿Debemos controlar la inteligencia artificial o adaptarnos a lo inevitable? – Primicias Rurales

 Por ejemplo las notas de Roberto Carlos «Pipo» Martínez Chaves